はじめてのGoogle SecOps
セキュリティ運用の基本を初心者向けに解説
- 1. Google Cloudのセキュリティ運用で発生しやすい課題
- 2. Google Security Operationsとは
- 3. Google SecOpsを理解するための3つの要素(SIEM・SOAR・UDM)
- 4. 検知から対応までの基本的な流れ
- 5. Google SecOpsを導入するメリット
- 6. まとめ
- 7. 参考情報
Google Cloudを運用する中で、「どのログを確認すればよいのか」「アラートが発生した後に何を調べればよいのか」と判断に迷う場面があります。利用するサービスやシステムが増えるほど、確認すべきログやアラートも増え、セキュリティ運用は複雑になりやすくなります。
本記事では、Google Cloudのセキュリティ運用で発生しやすい課題を整理したうえで、Google Security Operationsの役割と代表的な機能を紹介します。セキュリティ関連データの収集から検知、調査、ケース管理、対応支援までの全体像を、初めて学ぶ方にも分かりやすく説明します。
※本記事では、Google Security Operationsを「Google SecOps」と表記します。
※本記事の内容は2026年9月時点のものです。
1. Google Cloudのセキュリティ運用で発生しやすい課題
Google Cloudでシステムを構築した後は、サービスを安定して稼働させるだけでなく、継続的なセキュリティ運用が必要です。しかし、利用するサービスや確認する情報が増えるにつれて、運用が複雑になりやすくなります。ここでは、代表的な課題を3つに整理します。
監視対象や担当範囲が曖昧になりやすい
Google Cloudには、Compute Engine、Google Kubernetes Engine、Cloud Run、Cloud SQLなど、さまざまなサービスがあります。サービスごとに確認すべき設定やログ、運用方法が異なるため、監視対象や担当範囲を事前に整理する必要があります。
監視する対象、確認するログ、異常と判断する条件、問題発生時の担当者が曖昧なままだと、アラートが発生しても確認場所や対応者が分からず、初動が遅れる可能性があります。
ログや調査情報が分散する
セキュリティインシデントの調査では、1種類のログだけで状況を判断できるとは限りません。例えば、重要な設定変更が行われた場合には、実行者、時刻、操作内容、対象リソースに加え、操作前後に発生した認証やネットワーク、アプリケーションのイベントも確認します。
必要な情報が複数のサービスや管理画面に分散していると、時系列の整理や関連情報の確認に時間がかかります。また、調査対象の見落としや、担当者ごとの確認範囲の違いも発生しやすくなります。
対応負荷が高く、属人化しやすい
アラートごとに毎回手作業で情報を集め、調査結果を個別に記録していると、担当者の負荷が高くなります。調査手順や判断基準が共有されていない場合は、経験のある担当者に対応が集中し、対応品質にもばらつきが生じます。
継続的な運用を行うためには、ログやアラートを集約するだけでなく、調査・対応の手順を標準化し、繰り返し行う作業を効率化することが重要です。
2. Google Security Operationsとは
Google Security Operationsは、さまざまな環境からログやアラートなどのセキュリティ関連データを取り込み、脅威の検知、検索・調査、ケース管理、対応を支援するセキュリティ運用プラットフォームです。
Google Cloudだけでなく、オンプレミス環境や他のクラウドサービス、セキュリティ製品などから集めたデータをまとめて扱えるため、複数の環境に分散した情報を横断的に確認しやすくなります。
Google SecOpsでは、一般的なログだけでなく、ネットワークや各種セキュリティ製品から得られるセキュリティテレメトリも取り込み、横断的に分析できます。
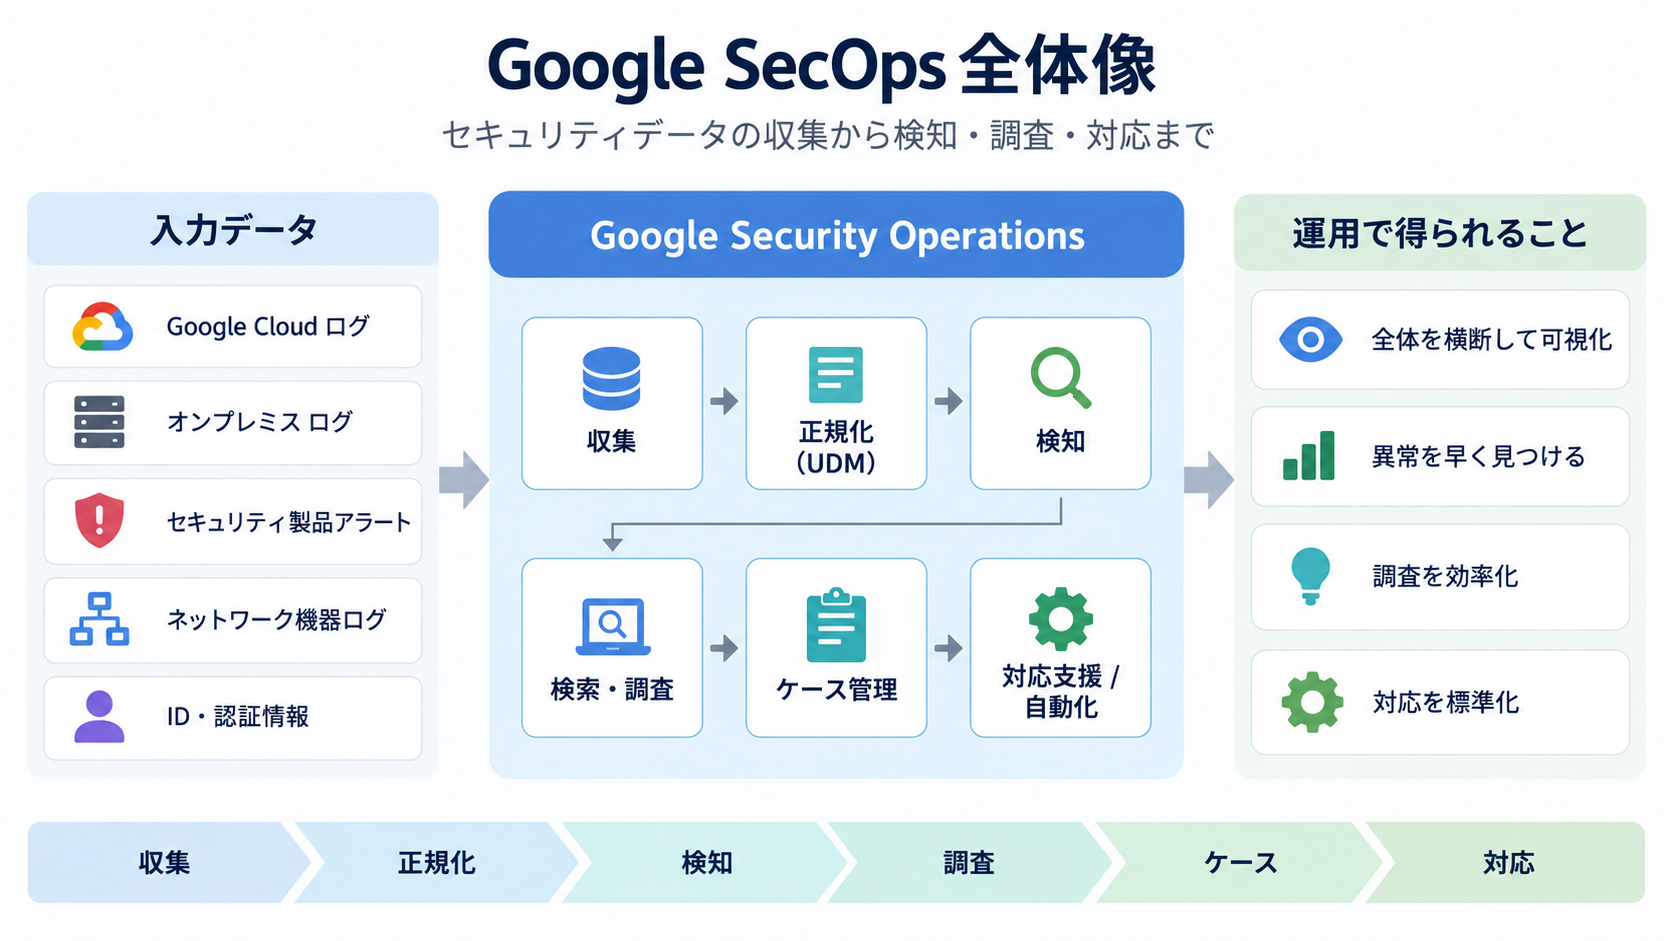
図1 Google SecOpsの全体像
Google SecOpsの役割は、次のような流れで捉えると理解しやすくなります。
1. 各システムやセキュリティ製品からデータを収集する
2. 収集したデータを共通の形式へ整える
3. ルールや脅威情報を利用して異常な活動を検知する
4. 検知したイベントに関連する情報を検索・調査する
5. 調査結果や対応履歴をケースとして管理する
6. 通知や情報収集などの初動対応を支援・自動化する
3. Google SecOpsを理解するための3つの要素(SIEM・SOAR・UDM)
Google SecOpsの全体像を理解するうえでは、SIEM、SOAR、そして共通データモデルであるUDMの3つを押さえておくと分かりやすくなります。
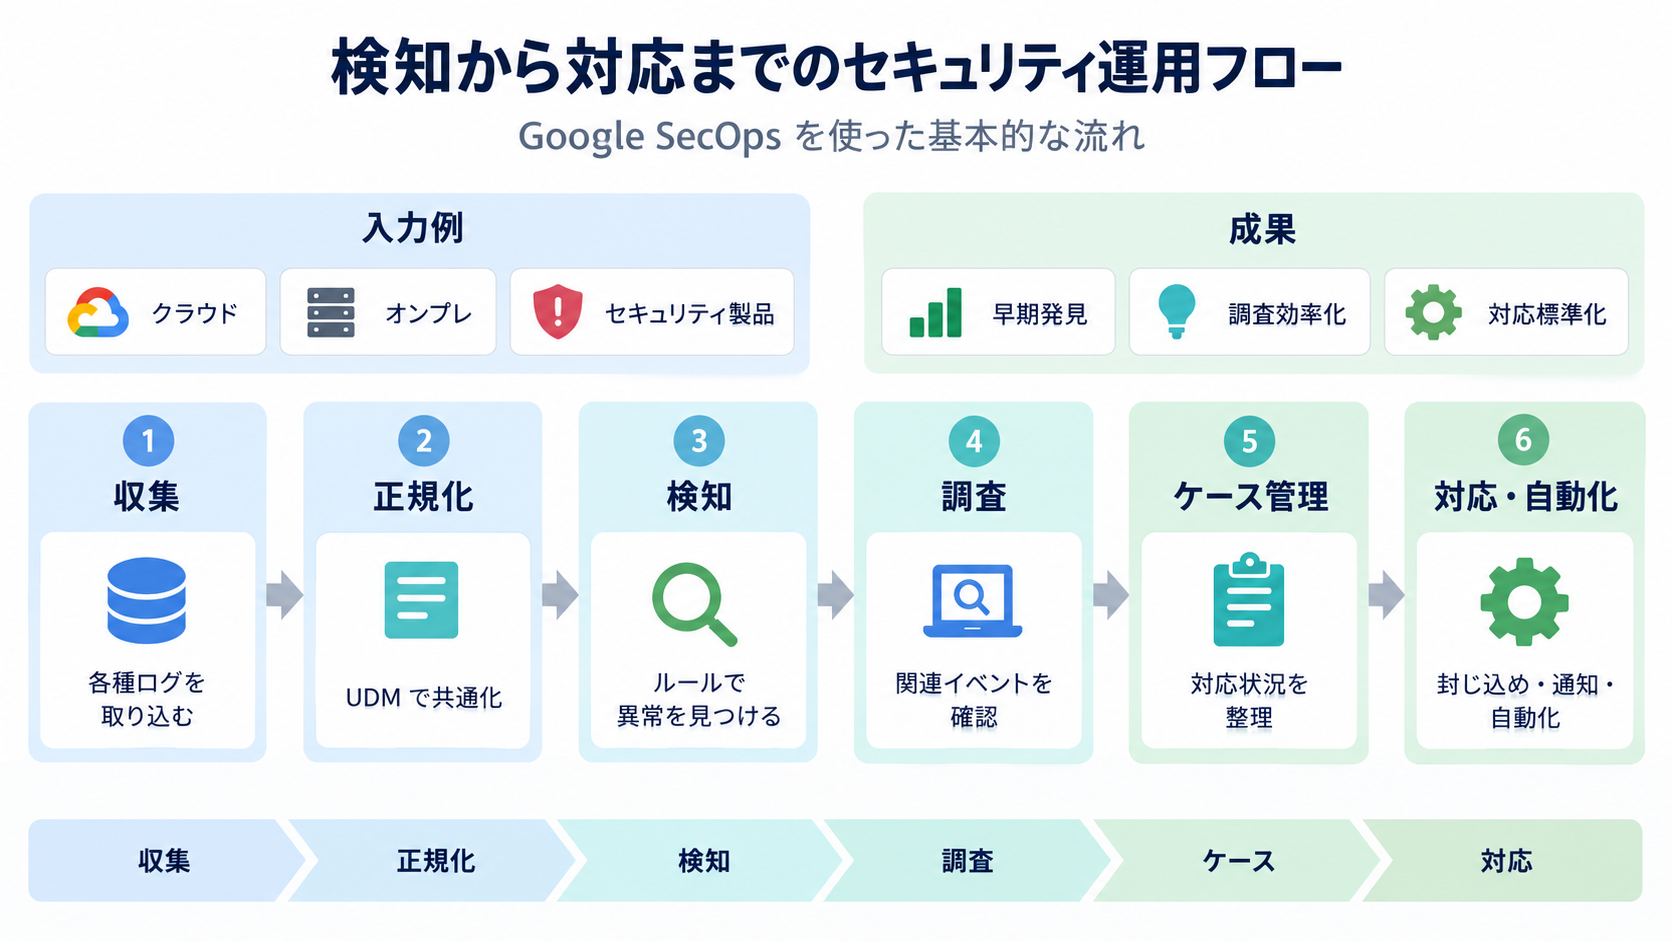
図2 SIEM・SOAR・UDMの役割整理
図2は3つの要素の役割を初心者向けに整理したものです。UDMはSIEMやSOARと同じ種類の機能ではなく、異なる製品のデータを共通の形式で扱うためのデータモデルです。
SIEM
SIEMは「Security Information and Event Management」の略称です。さまざまなシステムからセキュリティ関連データを集約し、検索、分析、検知につなげる役割を持ちます。
Google SecOpsでは、取り込んだイベントやアラートの検索、検知ルールの管理、関連イベントの分析、ダッシュボードによる可視化などを行えます。分散した情報をまとめて確認できるため、調査に必要な情報を探す時間の短縮につながります。
SOAR
SOARは「Security Orchestration, Automation and Response」の略称です。アラートに関連する情報を集約し、調査や対応の流れを管理するとともに、定型的な処理を自動化する役割を持ちます。
例えば、対象ユーザーや端末の情報取得、担当者への通知、ケースへの情報追加、チケット作成などをプレイブックとして整理できます。SIEMによる検知・調査とSOARによる対応支援を組み合わせることで、アラート発生後の流れを標準化しやすくなります。
UDM
UDMは「Unified Data Model」の略称で、取り込んだセキュリティ関連データを共通の形式で扱うためのデータモデルです。ログの形式や項目名は製品ごとに異なりますが、UDMへ正規化することで、ユーザー、端末、IPアドレス、操作内容などを共通の考え方で検索・分析できます。
ただし、ログを取り込めば自動的に必要な情報がすべてそろうわけではありません。利用したい項目が期待するUDMフィールドへ格納されているか、実際のデータを使って確認することが重要です。
4. 検知から対応までの基本的な流れ
Google SecOpsを利用したセキュリティ運用は、データを集めるだけで完了するものではありません。収集したデータを検知、調査、対応へつなげる一連の流れとして設計します。
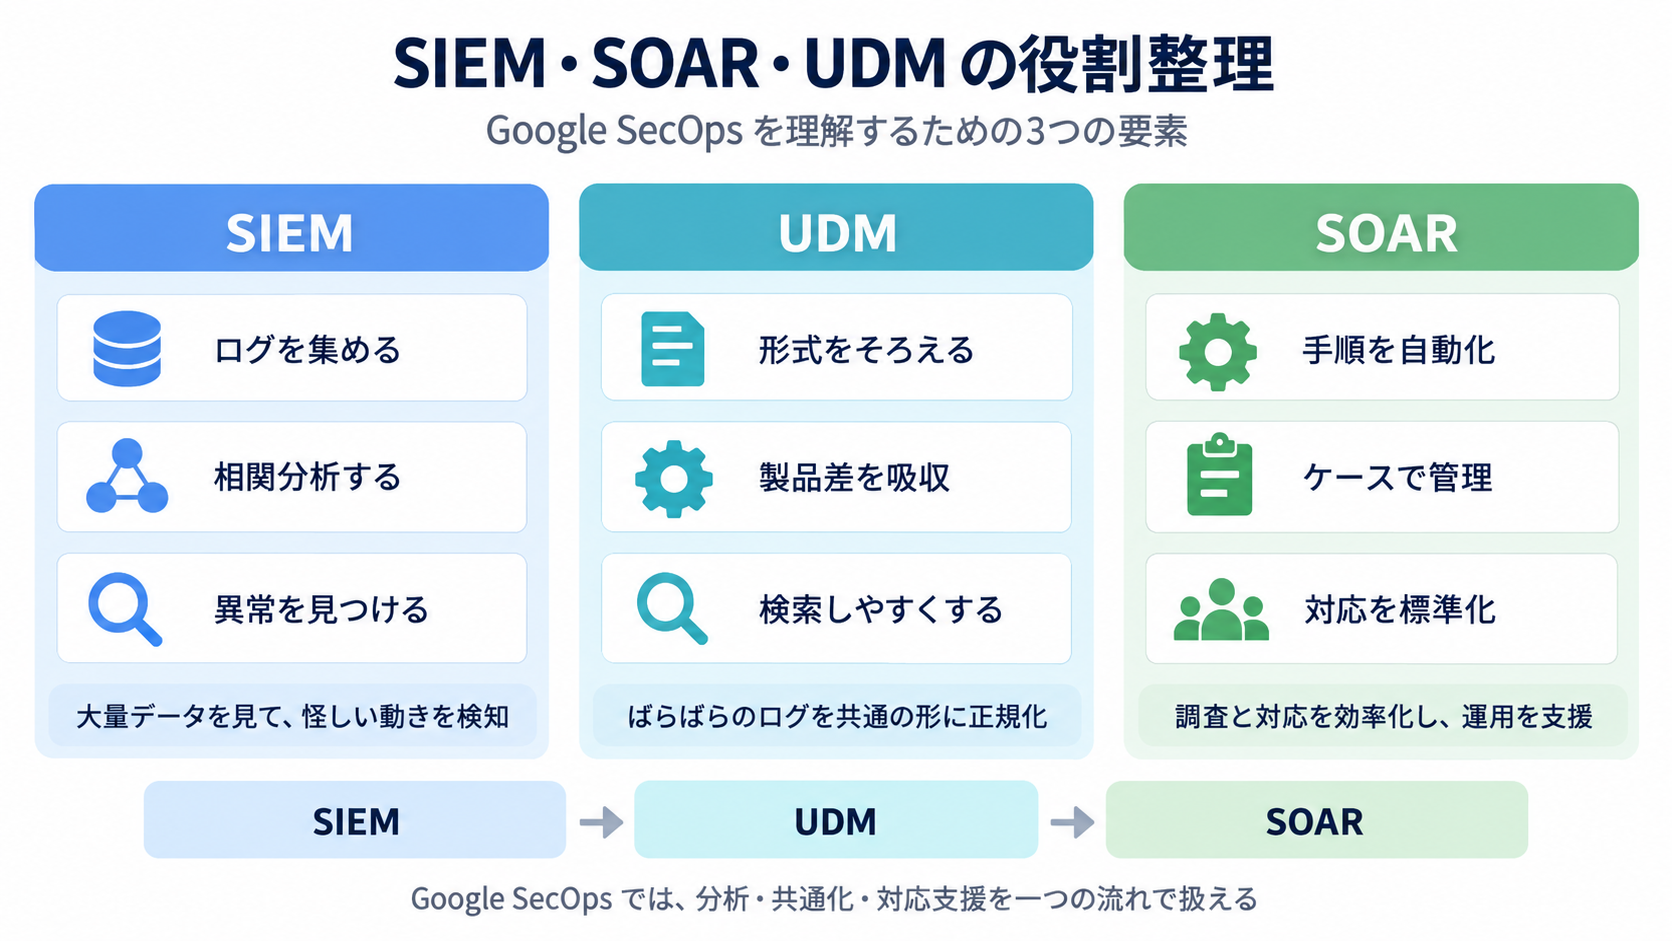
図3 検知から対応までのセキュリティ運用フロー
データを収集・正規化する
最初に、監視対象のシステムやセキュリティ製品から必要なデータを取り込み、検索や検知に利用できる状態へ整えます。すべてのログを一律に集めるのではなく、検知したい事象や調査に必要な情報を整理して対象を選定することが重要です。
ルールでイベントを評価する
正規化したイベントを検知ルールや脅威情報で評価し、条件に一致した場合はアラートを生成します。発生したアラートを確認し、調査や対応が必要なものを次の工程へつなげます。
正常な管理作業まで大量にアラートになると、重要な事象を見落としやすくなります。許可された担当者、作業時間帯、対象リソースなどを考慮し、運用結果を見ながら条件を調整します。
関連情報を調査する
アラート発生後は、対象のイベントだけでなく、操作したユーザー、操作元のIPアドレスや端末、対象リソース、操作前後のイベントなどを確認します。複数のログを横断して検索することで、単独のイベントだけでは分からない影響範囲や原因を把握しやすくなります。
ケース管理と対応支援につなげる
調査が必要なアラートはケースとして管理し、関連イベント、調査結果、コメント、担当者、対応履歴をまとめます。これにより、複数の担当者による調査や引き継ぎ、過去事例の参照がしやすくなります。
また、情報収集、通知、ケースへの追記、チケット作成など、繰り返し行う初動作業はプレイブックで支援できます。サービス停止や権限変更など影響の大きい処理は、誤検知時の影響や承認手順を考慮し、段階的に自動化します。
5. Google SecOpsを導入するメリット
Google SecOpsを活用することで、分散したセキュリティ情報をまとめて確認し、検知から調査、対応までを一連の運用として整理しやすくなります。主なメリットは次のとおりです。
- 複数の環境や製品のログを横断して検索・分析できる
- 共通のデータモデルを利用し、異なるログを同じ考え方で扱える
- アラートに関連するイベントを追跡し、影響範囲を確認しやすくなる
- 調査結果と対応履歴をケースへ集約し、担当者間で共有できる
- 繰り返し行う初動作業を標準化し、対応負荷を軽減できる
一方で、ログを多く取り込むだけでは効果的な運用にはつながりません。守りたい対象、検知したい事象、調査に必要な情報、対応方法を先に整理し、小規模な検証から始めることが重要です。
6. まとめ
Google Cloudのセキュリティ運用では、監視対象や担当範囲の曖昧さ、ログや調査情報の分散、対応負荷の増加や属人化が課題になりやすくなります。
Google SecOpsを活用することで、さまざまな環境からセキュリティ関連データを収集し、正規化、検知、調査、ケース管理、対応支援までを一連の流れとして整理できます。ただし、ログを取り込むだけで運用が完成するわけではありません。監視対象と検知したい事象を明確にし、必要な情報を検索・検知できるか、小規模な検証から確認することが重要です。
Google Cloudには、Compute EngineやGoogle Kubernetes Engine、Cloud Runなど、さまざまなサービスがあります。サービスごとに利用者が確認すべき設定やログは異なりますが、基本となるのは、重要な変更やアクセスを把握し、問題の早期発見と調査につなげることです。
中でもCloud Runは、コンテナ化したWebアプリケーションやAPIなどを実行できるフルマネージドサービスとして利用されています。サーバーやOSの管理負担を抑えられる一方で、サービスの公開範囲やアクセス権限、実行サービスアカウント、ログなどは、利用者側で適切に確認する必要があります。
次回はCloud Runを取り上げ、安全に運用するために確認しておきたい設定やログ、注意すべきイベントを詳しく紹介します。